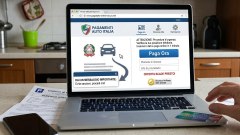
Prestate attenzione alla posta elettronica in questi giorni. Il CERT-AGID ha rilevato una nuova operazione di phishing collegata al bollo auto. I malintenzionati si fingono l’Automobile Club d’Italia, cioè l’ACI e per risultare attendibili, utilizzano nome, logo e un sito con un'impaginazione simile a quella dell’ente. Lo scopo è indurre gli automobilisti a pagare un bollo che, in realtà, non è scaduto.
Come si sviluppa la frode del falso bollo auto
Il portale ingannevole si riconosce perché utilizza due domini specifici: acitalia.info e acitalia.click. Nessuno dei due è però associato ai canali ufficiali ACI. La pagina iniziale replica in modo fedele l’aspetto grafico dell’ente e indica un bollo auto annuale non pagato nei tempi previsti. Inoltre, prospetta sanzioni amministrative e rincari per ritardo (multe e costi extra). All’inizio, le richieste di inserimento di dati sembrano normali: codice fiscale e targa del veicolo. Il motivo dichiarato è solo controllare lo stato del pagamento. In realtà, però, si vuole creare preoccupazione nella vittima. Si menzionano, infatti, conseguenze gravi, tra cui il fermo amministrativo. C'è anche un riferimento a possibili restrizioni alla circolazione.

Quali dati cercano di sottrarre i truffatori
Una volta inseriti codice fiscale e targa, il finto portale ACI chiede altro. Spunta una sezione dedicata alle ''informazioni di contatto''. Qui bisogna inserire nome, cognome ed email. Si richiedono anche numero di telefono e indirizzo di residenza. Città, provincia e codice postale confluiscono poi nel database dei criminali. Il passaggio finale è il più delicato e pericoloso. Il sito presenta una pagina di pagamento da 15,87 euro.
A quel punto pretende i dati completi della carta di credito. Vengono richiesti nome dell’intestatario, numero, scadenza e codice CVV. Con queste informazioni, i truffatori possono poi prelevare ben altre cifre.
Come individuare il sito falso e proteggersi
ACI gestisce il pagamento del bollo auto soltanto attraverso un canale ufficiale. Per entrare è necessaria l’autenticazione con SPID o CIE, i sistemi della Pubblica Amministrazione. Se un sito domanda dati personali o bancari senza questo passaggio, c’è motivo di sospettare che si tratti di una truffa. Il pericolo aumenta quando si approda alla pagina da un messaggio non sollecitato. Un’email o un SMS inatteso sono quasi sempre un segnale d’allarme. Il CERT-AGID ha già chiesto la rimozione dei due domini fraudolenti.

Ha inoltre informato direttamente l’ACI dell’accaduto. Gli indicatori di compromissione sono stati diffusi alle organizzazioni accreditate al flusso IoC. Si tratta di un’azione utile per contrastare la campagna anche su altri fronti.
Se avete già inserito i vostri dati, cosa fare
Chi ha già trasmesso i dati della carta deve intervenire immediatamente. La prima mossa è contattare la banca per bloccare la carta. In seguito è opportuno presentare denuncia alle autorità competenti, come la Polizia Postale. È utile anche modificare le password degli account più delicati. In situazioni del genere, la prudenza rimane la sola difesa davvero efficace.
Fonte: AGID
[Immagine di copertina realizzata con AI]

Resta aggiornato
Scegli come vuoi seguirci: aggiornamenti in tempo reale su Telegram, oppure dai priorità a MotorBox nei risultati di Google.

Appassionato di auto, moto e grande amante della tecnologia, non resisto a provare le ultime novità a 2 e 4 ruote (e non solo...).